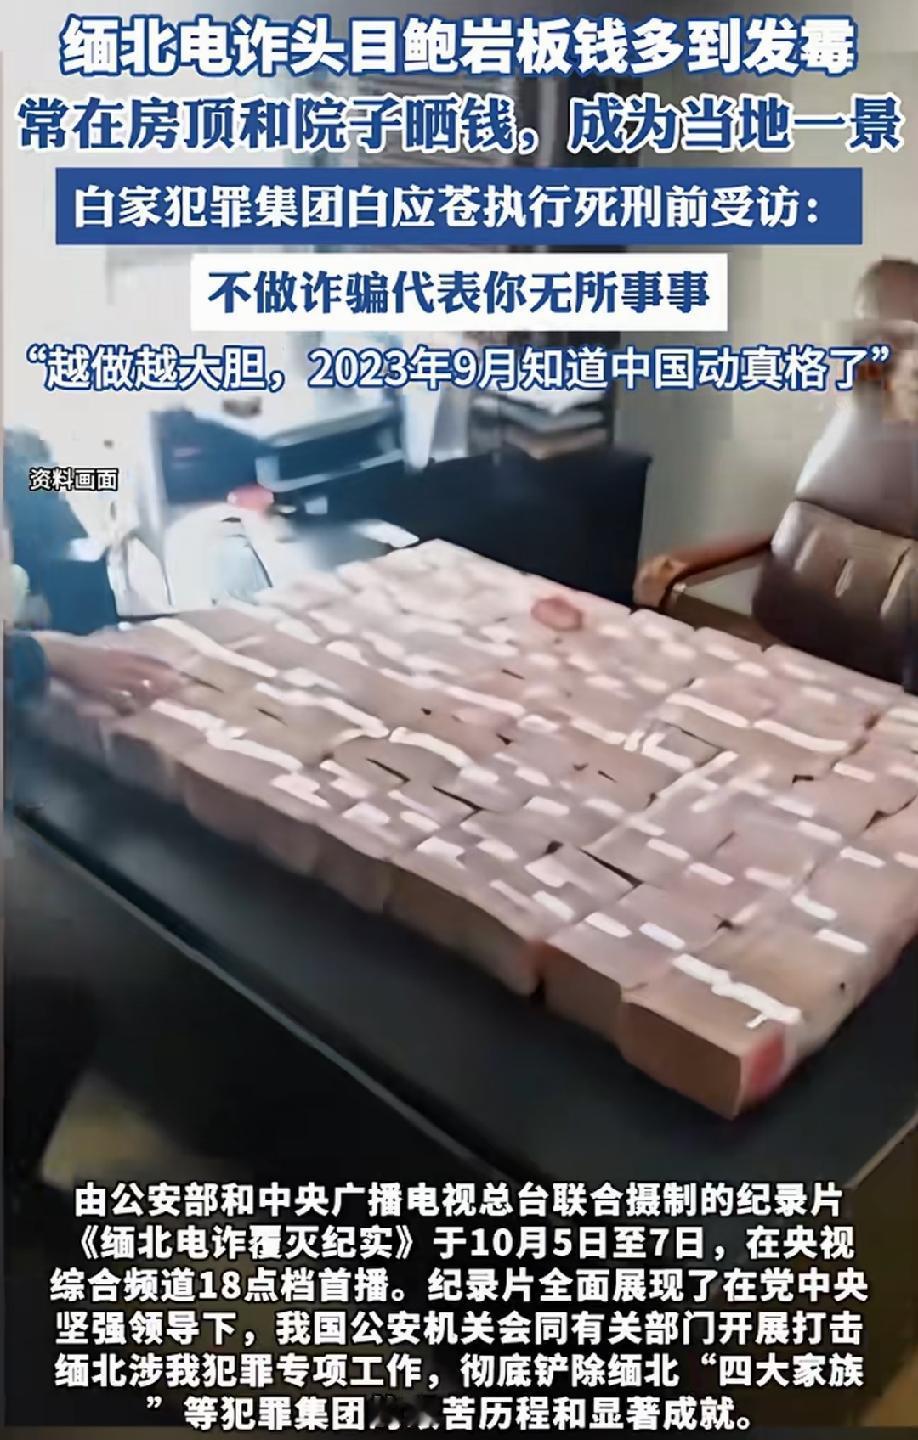
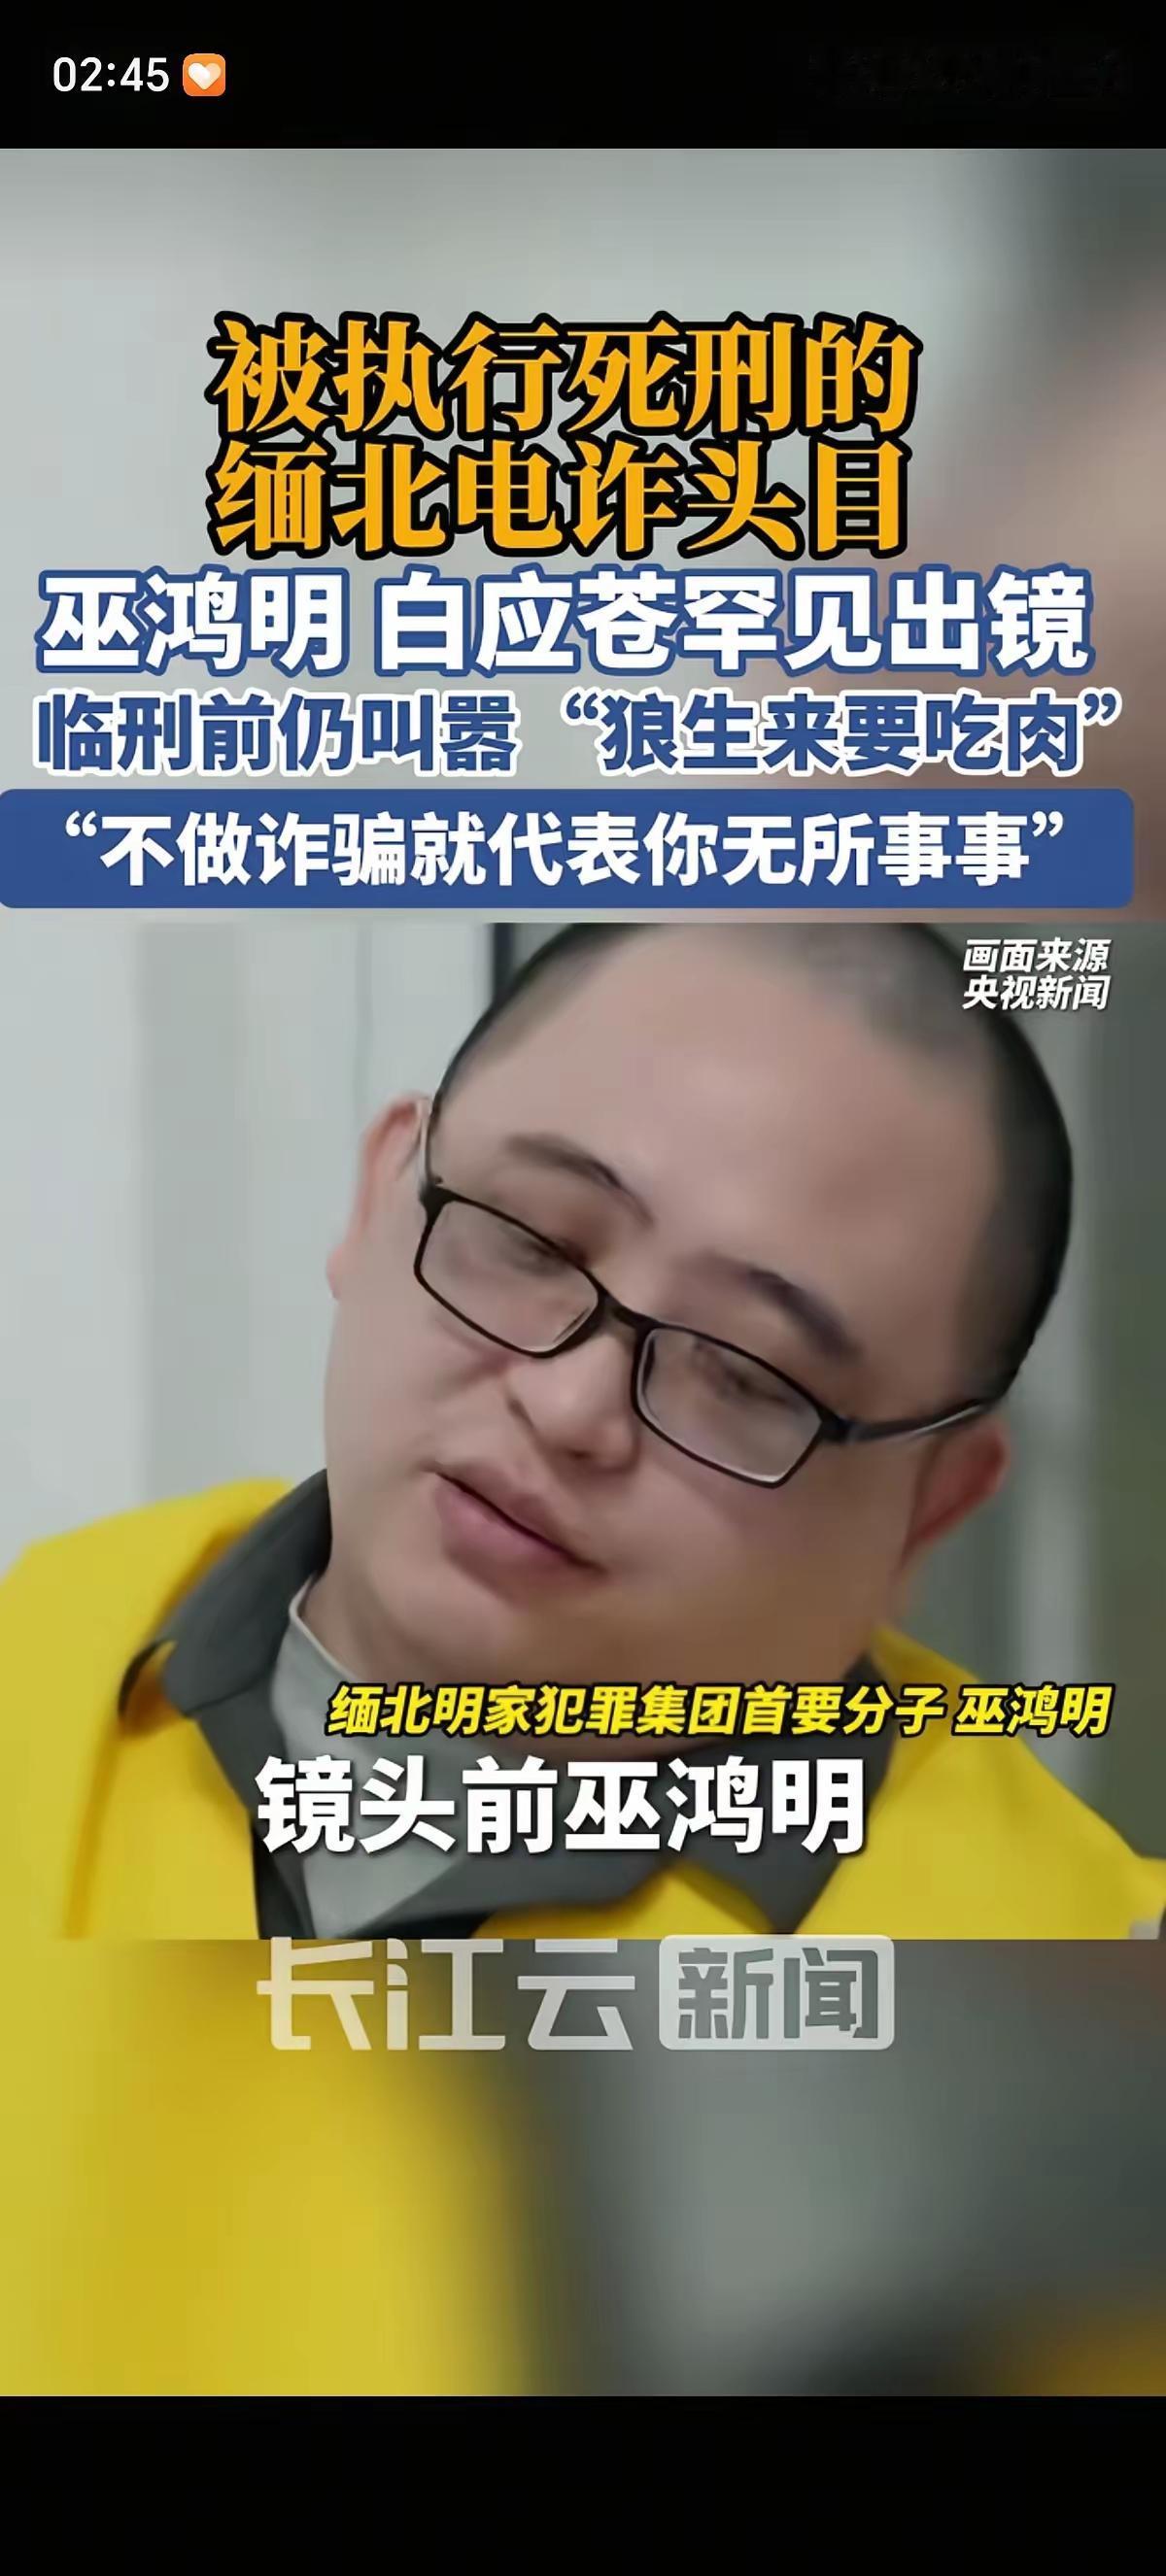
央视纪录片刚撕开缅北电诈园区地下靶场和割肾抵债的血腥接口,妙瓦底等地的诈骗窝点却像一段顽固的恶意代码,在拆除后迅速完成了异地重启。
这本质上是因为底层的“利益防火墙”依然存在。当地武装势力提供的庇护接口,让犯罪集团即便物理建筑被格式化了,也能通过收取保护费这个核心协议快速重组。他们甚至把目标转向了美国,利用翻译App降低了技术门槛,试图在全球范围内寻找新的算力冗余。
当系统存在这种深层次的架构缺陷时,单纯的局部杀毒很难彻底清除病毒。只要庇护关系这段底层硬代码不重写,暴利诱惑下的恶意进程就会不断变换端口,持续向外输出勒索逻辑。缅甸电诈园区或卷土重来