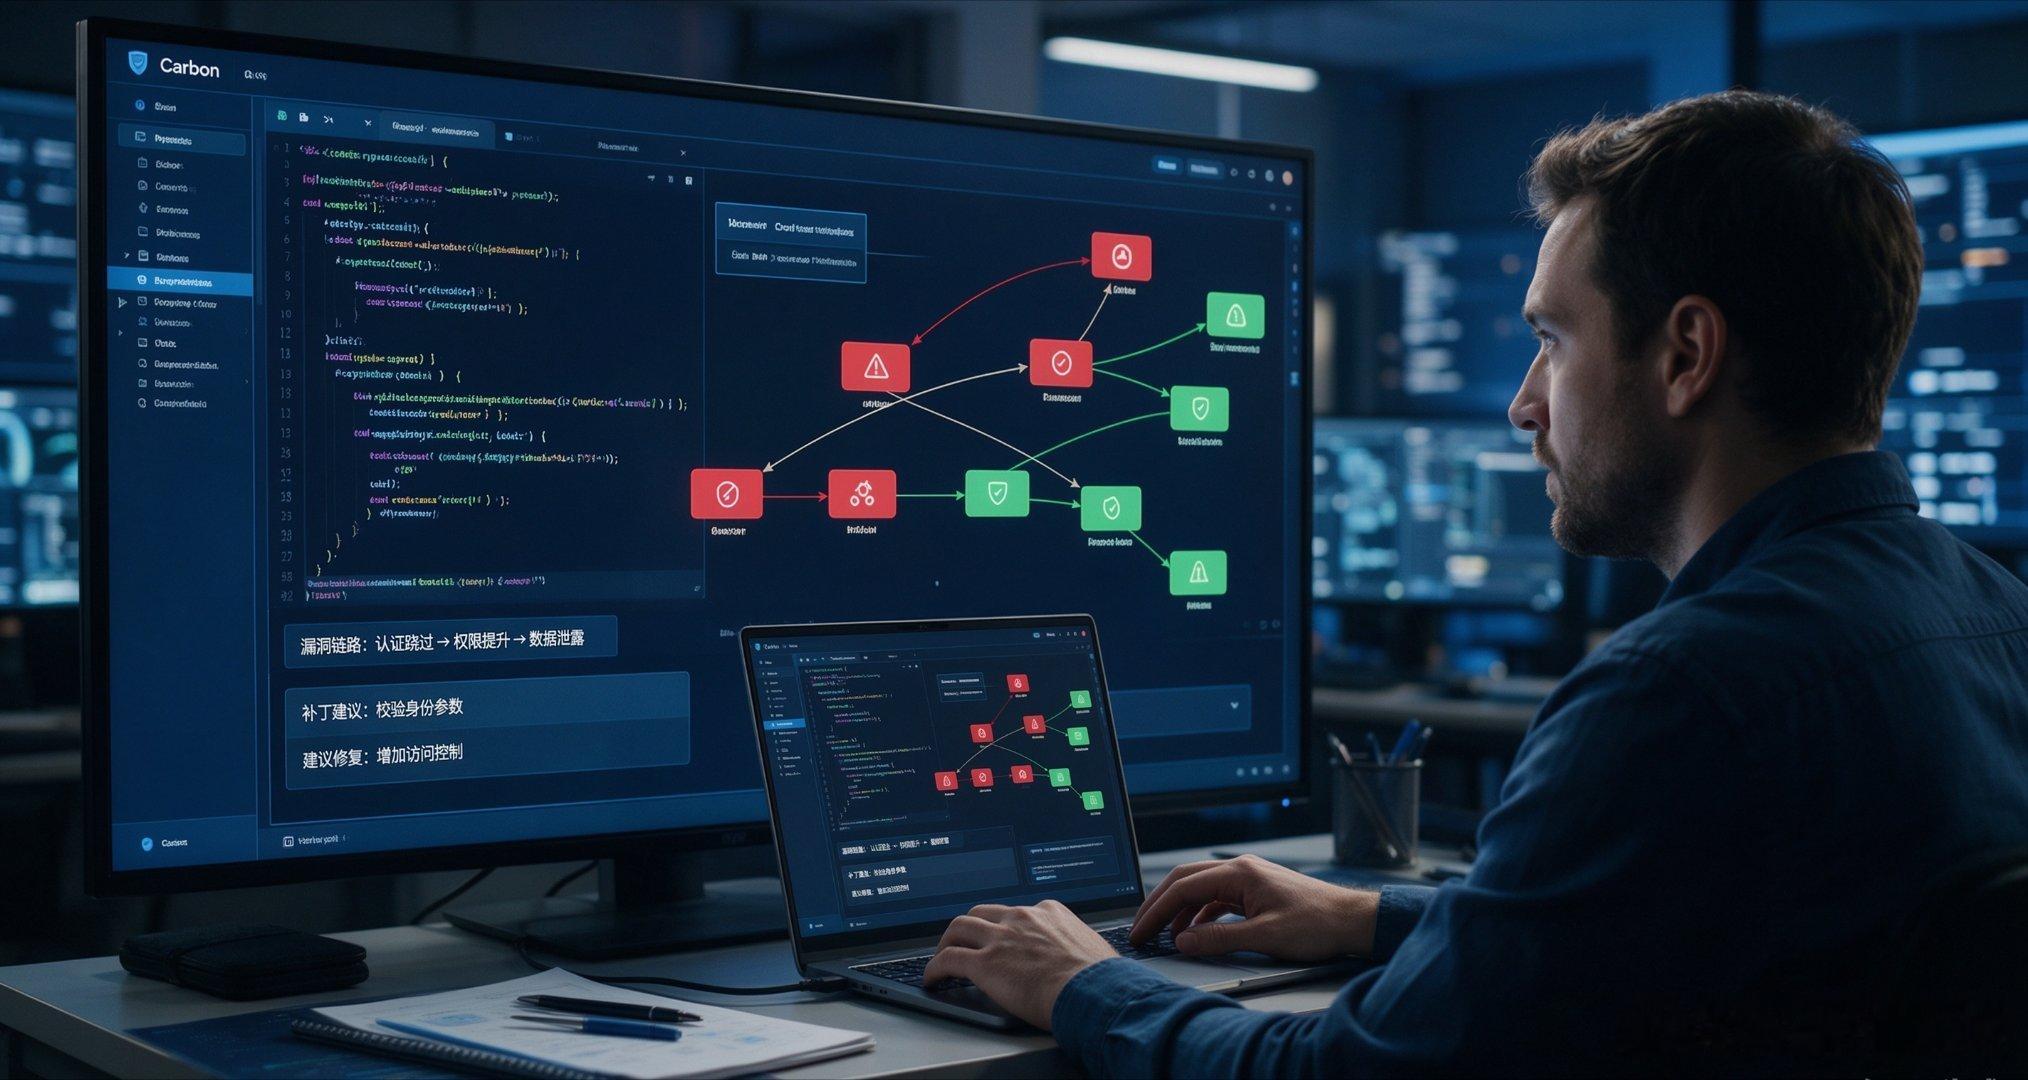
Gemini 4 Carbon 最被低估的一层,是网络安全。它先经 Fairwind 计划给防御方,不是攻击工具。
能力覆盖漏洞发现、利用、修复全链路:SEC-bench Pro 发现项 88.2%,CWE-bench 根因修复 71.0%,内部 Project Fortify 扫描召回率 100%。
Wiz 用它在不到两小时里挖出两家 SaaS 服务商的未知零日漏洞,把原本数周工作压到半天。和过去"逐行审计+人工复现"不同,Carbon 能读完整代码库、串攻击路径、生成可落地补丁,再自己验证补丁有没有效。
谷歌同步加了护栏:红队自适应攻击里,单次突破率从 Argon 的 3.1% 降到 0.8%,防滥用是硬前提。对安全团队,意义不是"AI 替代人",是把人力从重复扫库里解放出来,去做威胁建模和处置决策。
双刃剑也要说清:同样能力若外流无管控,会被攻方复用。所以谷歌分阶段放、只给受信防御者,是合理节奏。
推测层:未来企业 SOC 会把 Carbon 类模型嵌进常态化流程——持续扫描、自动分诊、补丁草稿、回归验证,安全工程师从"找漏洞"变成"审 AI 的找法"。