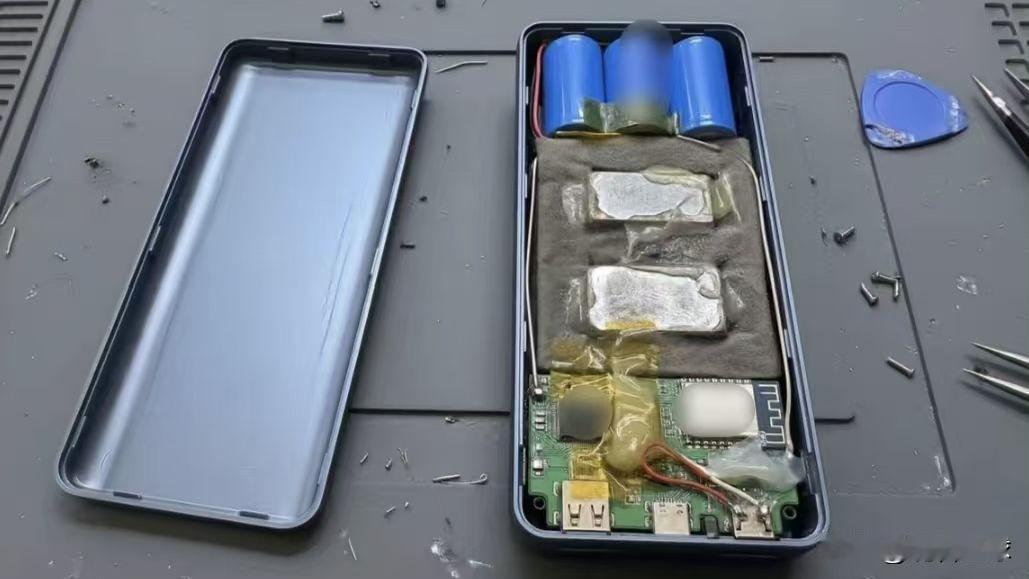
海外一名开发者拆开了一个从广州花 19 美元买来的杂牌充电宝,结果在内部发现了一套完整的远程数据窃取硬件。
这款标称 30000 mAh 的外设,拆解后的真相令人哭笑不得:内部电芯仅有 3 节 18650 锂电池,实际容量连 9000 mAh 都不到。
荒诞的是,铁块旁边焊着一套完整的窃密硬件:带Wi-Fi的芯片直接接在USB数据针脚上,这玩意儿一边给你充电,一边把你的通讯录、照片、甚至家里Wi-Fi密码往外传。
这事最让人后背发凉的地方在于它的成本逻辑。偷工减料省下来的电芯钱,恰好拿去补贴了那套窃密模块,批量采购也就十来块钱。
厂家算的账很清楚:虚标容量骗的是“图便宜”的人,窃密硬件收割的是“点了信任”的人,两头都不耽误。而且这根本不是孤例。
央视今年3月刚暴光过充电宝3C认证造假黑幕,套牌证书、虚标电芯、非阻燃外壳,形成了一条极廉价的黑色产业链;市场监管总局去年查处的充电宝违法案件超过一千宗,连年销千万只的品牌都因为电芯虚标和未经认证被点名。
从塞铁块到塞大理石,再到塞窃密芯片,手法在升级,底层的罗辑一直没变:用最低的成本,榨取最高的利润,风险全留给消费者。
所以别再把杂牌充电宝只当成“质量差”了。质量差最多是充得慢、伤电池;带窃密硬件的充电宝,是把你手机里的东西当成它的“第二收入”。
技术上讲,iOS的沙盒机制确实挡住了银行密码被直接偷走,照片和联系人被复制却是实打实的。下次插上一个来路不明的充电宝,屏幕弹出“是否信任此计算机”的时候,多想一秒:一个充电宝,凭什么问你信不信任它? 果断拔掉,别点。