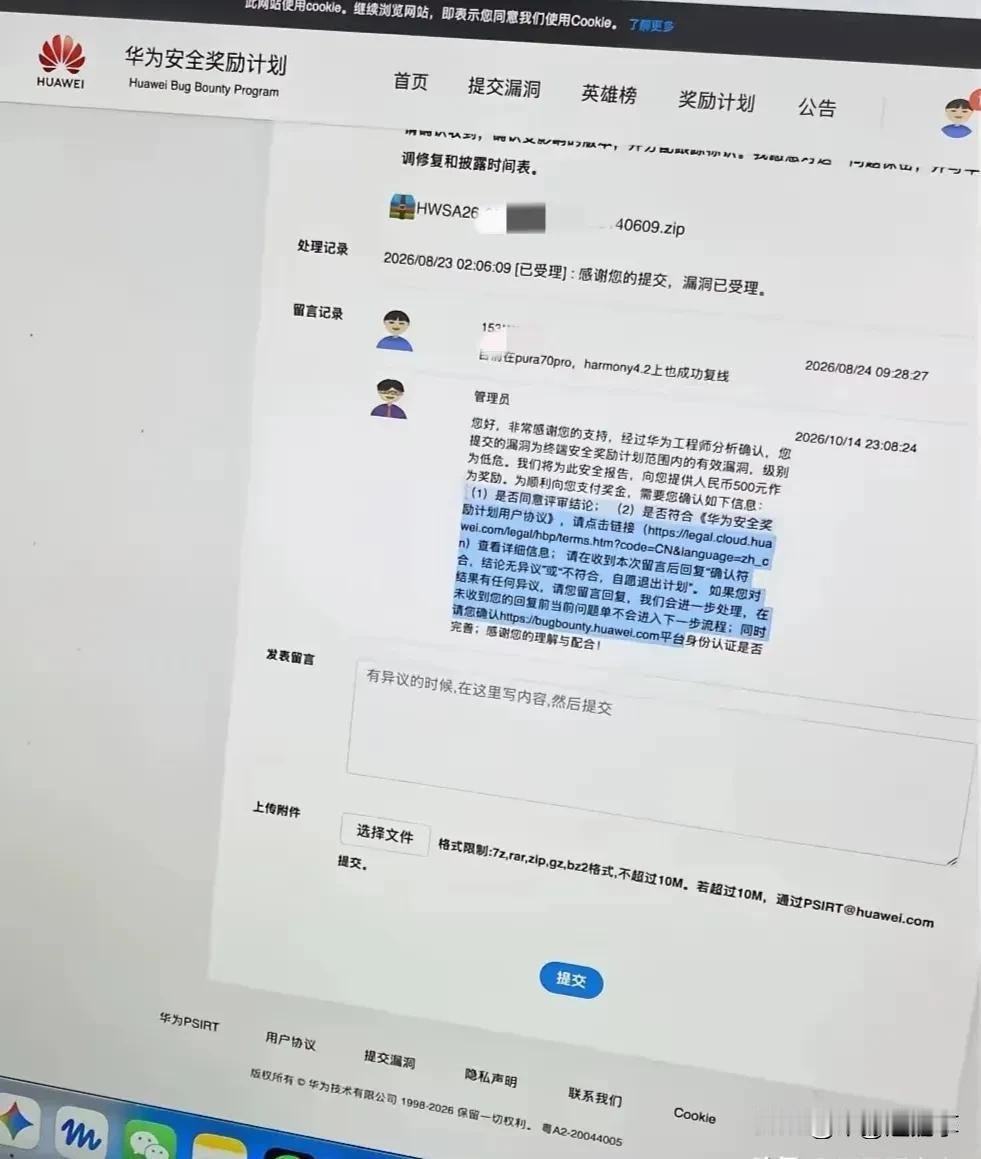
谁能想到,一名普通初中生竟然在华为的鸿蒙系统里发现了一个安全漏洞?更让人惊喜的是,华为不仅认了,还给了奖励。这事儿听起来有点玄乎,但它真真切切发生了。
据华为安全应急响应中心的消息,今年十月他们收到了一份来自初中生的漏洞报告。这孩子不是什么安全专家,也没在安全公司实习过,就是个喜欢钻研技术的学生。他发现鸿蒙系统里有个问题,就自己琢磨着怎么验证、怎么整理报告,然后通过官方渠道提交了上去。
华为那边收到报告后,可不是随便看看就完事了。他们有一套严格的审核流程,得确认漏洞是不是真的、严重程度怎么样。特别是今年十月,华为刚出了新规,因为AI生成的漏洞报告太多,误报率居高不下,所以要求提交前必须人工验证。这初中生能通过审核,说明他提供的东西是实打实的,不是拿AI工具瞎糊弄。
确认漏洞后,华为按流程给了奖励。孩子拿到了500块,监护人还额外收到了50块。可能有人会说,500块是不是太少了?华为给顶级白帽子的奖金能到几百万甚至更高。但话说回来,这500块放在一个初中生课余折腾出来的东西上,意义完全不同。它更像是一张入场券,一张来自华为的“认可票”。
对孩子来说,这500块买不来什么像样的设备,但它买到了一个确认:你发现的东西是真的,我们认了,下次再挖到,接着交。这种来自大公司的正面反馈,比钱本身值钱多了。多少技术爱好者一辈子都卡在“我弄的东西到底有没有人认”这道坎上?这初中生在这个年纪就迈过去了,这才是最难得的。
华为这个漏洞奖励计划叫“华为终端安全奖励计划”,对所有人敞开,不看出身不看年龄,只看东西真不真。操作系统代码几千万行,光靠自家工程师一行一行看,看到猴年马月也看不完。放出来让外边的人一起找,找着了给钱,这是行业里通行的做法。苹果、谷歌、微软都这么干。
华为这个计划能收到一个初中生的有效报告,说明它的入口是敞开的,审核是认真的,反馈是闭环的。一个孩子都能走通的路,别的技术爱好者走起来就更顺了。
给监护人发50块这个细节,其实比500块本身更有嚼头。漏洞挖掘对未成年人来说,脚下踩着两条线。往左一步是白帽,往右一步是黑帽。这两边起步的动作一模一样,岔路口只在一念之间。给监护人发钱,发的不是奖金,是一张提醒单:孩子的技术跑得比判断力快,旁边得有人拽着缰绳。
很多未成年人栽进去的案子,检察机关事后翻原因,第一条就是监护人日常监管缺失、网络安全教育空白。五十块钱买不来一堂课,但它把“这件事家长得知道”写进了流程里。
这个初中生具体挖到了什么漏洞、涉及鸿蒙的哪个模块、严重程度怎么定的,公开报道里没细说。但有一件事是清楚的:他从“发现”到“提交”到“被认可”,整个过程是完整的。
一个十几岁的孩子能干成这样的事,说明两件事。第一,鸿蒙这个系统的代码安全,确实有人在盯着,盯着的人里头不光是拿工资的工程师,还有外边自己琢磨的孩子。第二,现在的孩子接触技术的门槛低了,十几岁摸到操作系统层面的东西,搁二十年前得是大学实验室里的事。门槛低了,冒出头的苗子就多了。
有人问这孩子以后是不是搞安全的好料子。这话现在说太早,一个漏洞说明不了太多。可他走完的这条路,比一个漏洞本身更有看头。他知道去哪儿找、怎么报、等核实、拿反馈,这一套流程走下来,下次再碰见别的东西,他就不怵了。这种“不怵”,比什么天赋都实在。
华为给这500块,给得不亏。孩子拿这500块,拿得踏实。一个初中生跟一家大公司之间,就靠一个漏洞、一笔奖金、一份认认真真的核实报告,把事儿办成了。这事不大,但办得挺漂亮。
所以,国内还需要多一些这样面向青少年的安全反馈通道吗?答案不言而喻。有了这样的通道,青少年的技术热情才能得到正向引导,他们的探索精神才能转化为推动系统安全的实际力量。毕竟,下一个改变世界的天才少年,可能正在某个角落里等待着被发现、被认可。鸿蒙优缺点 华为鸿蒙技巧