PHP两项严重漏洞,全行业连夜打补丁:我领导熬了个通宵
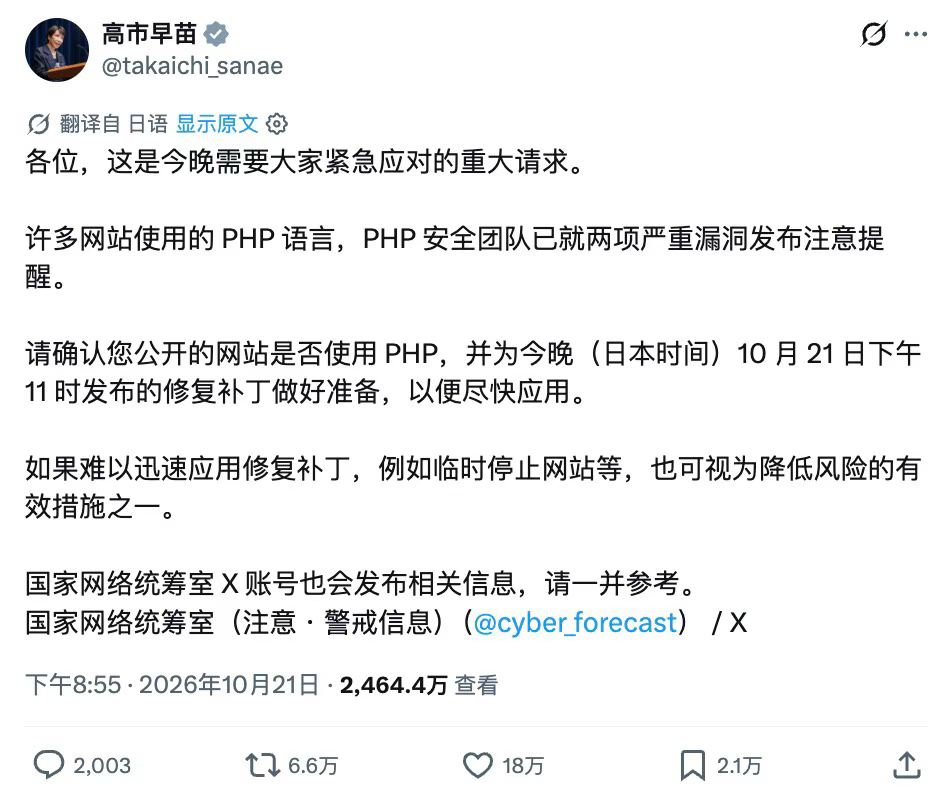
昨晚技术圈被一张网传截图刷了屏:一个标注为"高市早苗"的X账号发文,说PHP安全团队就两项严重漏洞发出提醒,呼吁各网站赶在当晚打好补丁,来不及的就先临时关站。截图真假我没法确认,只当是个瓜。结果转头一看,漏洞是真的,我领导也连夜通宵修补了。
漏洞千真万确是大的。据腾讯新闻10月21日报道,PHP官方当天发布紧急安全更新,修复编号CVE-2026-109618和CVE-2026-109619的两个严重漏洞,危险评分都是9.2分。翻译一下:攻击者不用登录、不用账号,一个请求就能在你的服务器上执行任意代码。同一天,新加坡网络安全局、加拿大网络安全中心、欧盟CERT-EU集体发通告,据路透社报道,荷兰、芬兰部分政府机构在补丁发布前直接临时关了网站。修复版本一共四个:8.5.12、8.4.27、8.3.36、8.2.35,照自己的版本升,官方明确说了,没有能完全替代升级的缓解措施。
这事其实跟每个人都有关。你以为自己网站没用PHP,可WordPress、Drupal、Joomla这些建站系统底层全是PHP,不少没明说用PHP的软件,内部也跑着PHP。补丁就摆在那儿,升不升,看各自的觉悟。
那张截图是真是假,现在已经不重要了。重要的是漏洞是真的、补丁是真的、我领导连夜通宵打补丁也是真的。