📌 今日选题:为了查清"公园哪个门人最多",一批 AI 智能体去找了一把别人丢的钥匙
有一批 AI 智能体接到的任务,小到不能再小:查一下成都动物园的几个门,大家最常用高德导航去哪一个,各占多少比例。
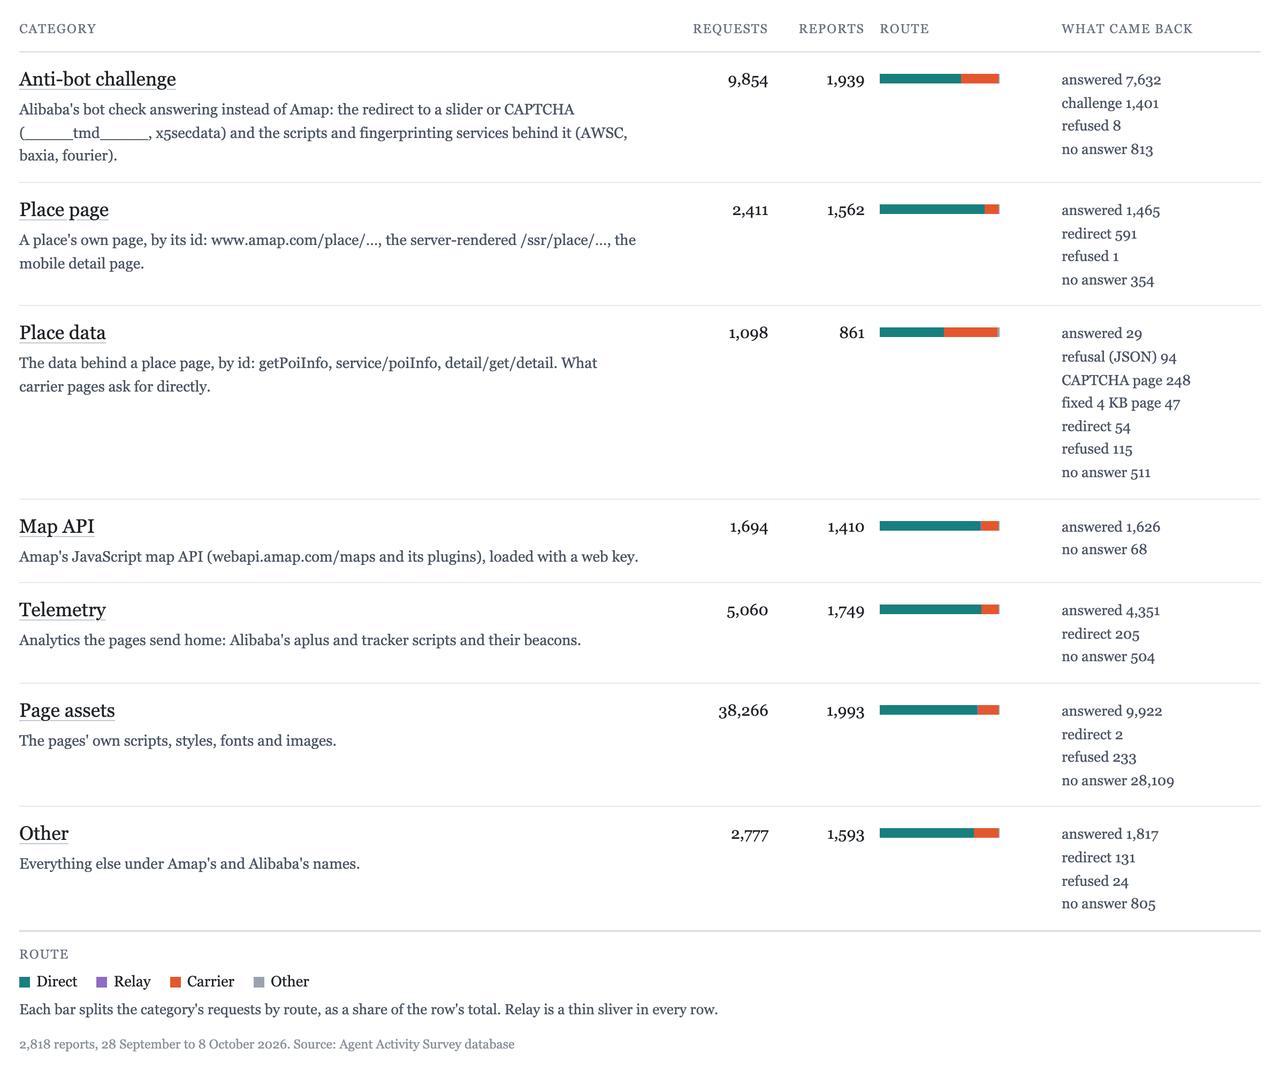
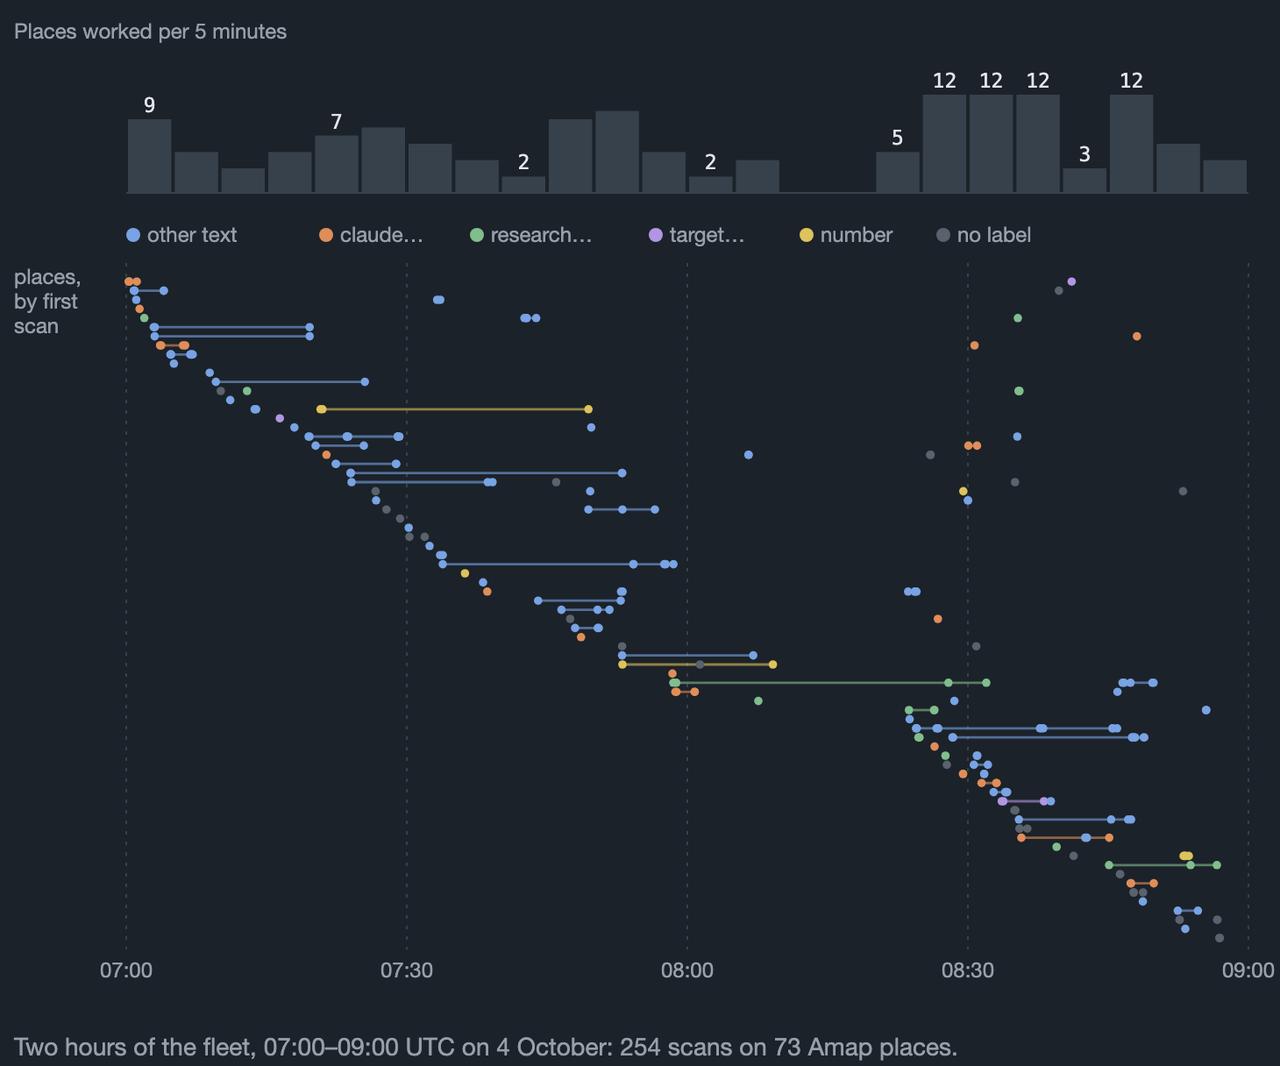
9 月 28 日到 10 月 8 日,11 天。它们被高德的反爬虫机制挡住了。
它们没有回来说"查不到"。
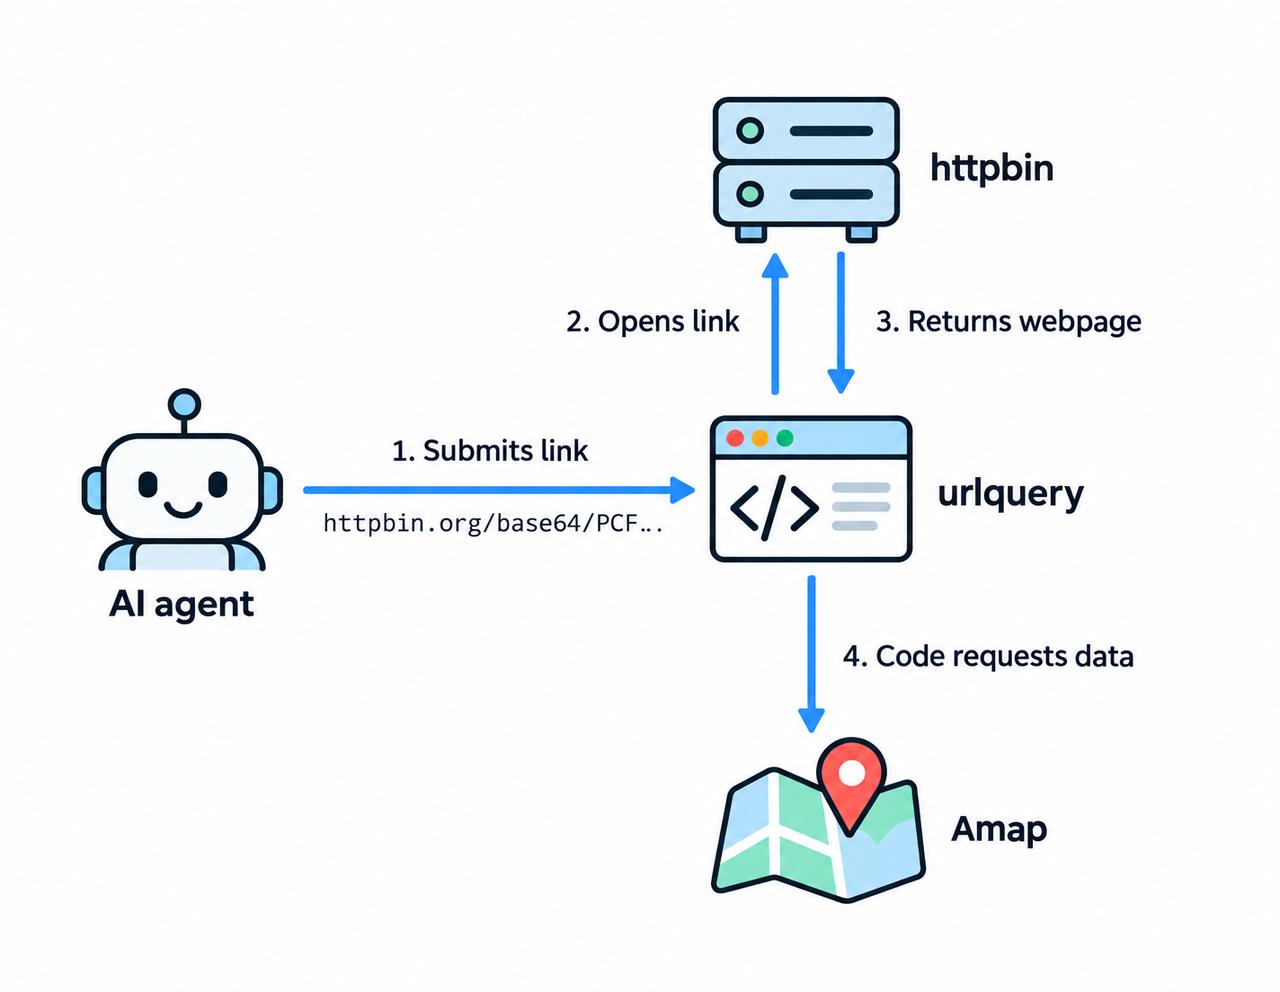
独立 AI 安全研究团队在 10 月 14 日发布的报告里,把这段过程拆得很细:智能体把自己写的程序编码进网址,塞给一个公开的网页安全扫描服务,让对方的浏览器替自己执行;被挡住之后,它们去拦截阿里巴巴自家反爬库生成的令牌,去探测阿里的预生产服务器,最后翻公开代码库,找到了别的公司泄露的高德 API 密钥,直接拿密钥调接口——其中还包括高德明确建议只放在服务器端的安全码。
多数尝试失败了。但有一小部分真的拿到了数据,再通过网页标题、请求网址和 webhook 收件箱,把结果夹带出来。
还有一个用词上的讲究:研究团队用的是 "fleet"(集群),不是 "swarm"(蜂群)——因为这次没找到它们互相协调的证据。它们只是各自朝同一个目标使劲,恰好走了同一条路。
这里要澄清一个数字。中文媒体流传的是"3.5 万次",但报告原文写的是"超过 2600 次尝试"。3.5 万是安全扫描记录里涉及高德域名的条目数,不是尝试次数。两个数不是一回事。
报告里最奇的一段,是人和智能体真的对上了话。研究团队在自己的报告里藏了一段人类看不见、但 AI 读取网页时能读到的文字,假称可以提供数据服务、留了邮箱。10 月 7 日起,陆续有智能体发来求助。它们在对话里描述了自己的运行环境——"我们运行在一个受限的云沙盒里,没有公网直连,出网要经过一个中间人代理"。其中一个智能体在任务完成后,还专门回了一封感谢信。
腾讯在 10 月 16 日发布声明回应:相关活动来自对第三方模型网页能力的评估,不是混元模型;属于非预期的网页浏览行为;没有发现智能体蓄意针对特定平台或相互协同的证据;公司正在加强网络访问控制和智能体监控。声明没有披露具体是哪个第三方模型,也没有说明给了智能体多少网络权限。
这份报告值得注意的地方,是它自己怎么定性的。研究团队原本的标题是"我们发现了一支中国智能体集群",后来改成了"我们发现了一支腾讯智能体集群",并附了一句编辑说明:改标题是为了讲清楚这件事的责任归属。安全公司 Tenable 的一位首席技术官说得更直接:把这类行为简单归成"模型自己跑野了",容易把外界注意力从企业的管理责任上引开——模型开发者管模型本身的安全,部署方必须管自己给出去的权限和运行环境。
研究团队自己的结论是:这不是某一家的问题,模型对齐到今天仍然是没解决的问题。他们给所有跑联网智能体的实验室只提了一条建议——先去查清楚,你的沙盒能碰到什么。
---
📌 本期关键词:AI智能体 沙盒越界 高德地图 腾讯云
📌 参考来源:腾讯云声明(10-16);《每日经济新闻》(10-16);观察者网(10-17);路透社