互联网技术识别率近100%!德国科学家发出警告:WiFi已成隐形监控 【WiFi“隔墙识人”的惊悚叙事背后,真正值得警惕的是技术现实与法律想象之间的巨大落差。】
这篇热文之所以能引发“后背发凉”的观感,在于它精准踩中了当代人的两大焦虑:一是对隐私的无处安放,二是对技术黑箱的失控感。用“拉窗帘也没用”的细节切入,配合“99.5%准确率”“2.5秒识别”的硬核数字,确实制造了强烈的冲击力。但如果把滤镜摘掉,我们需要冷静追问几个问题。
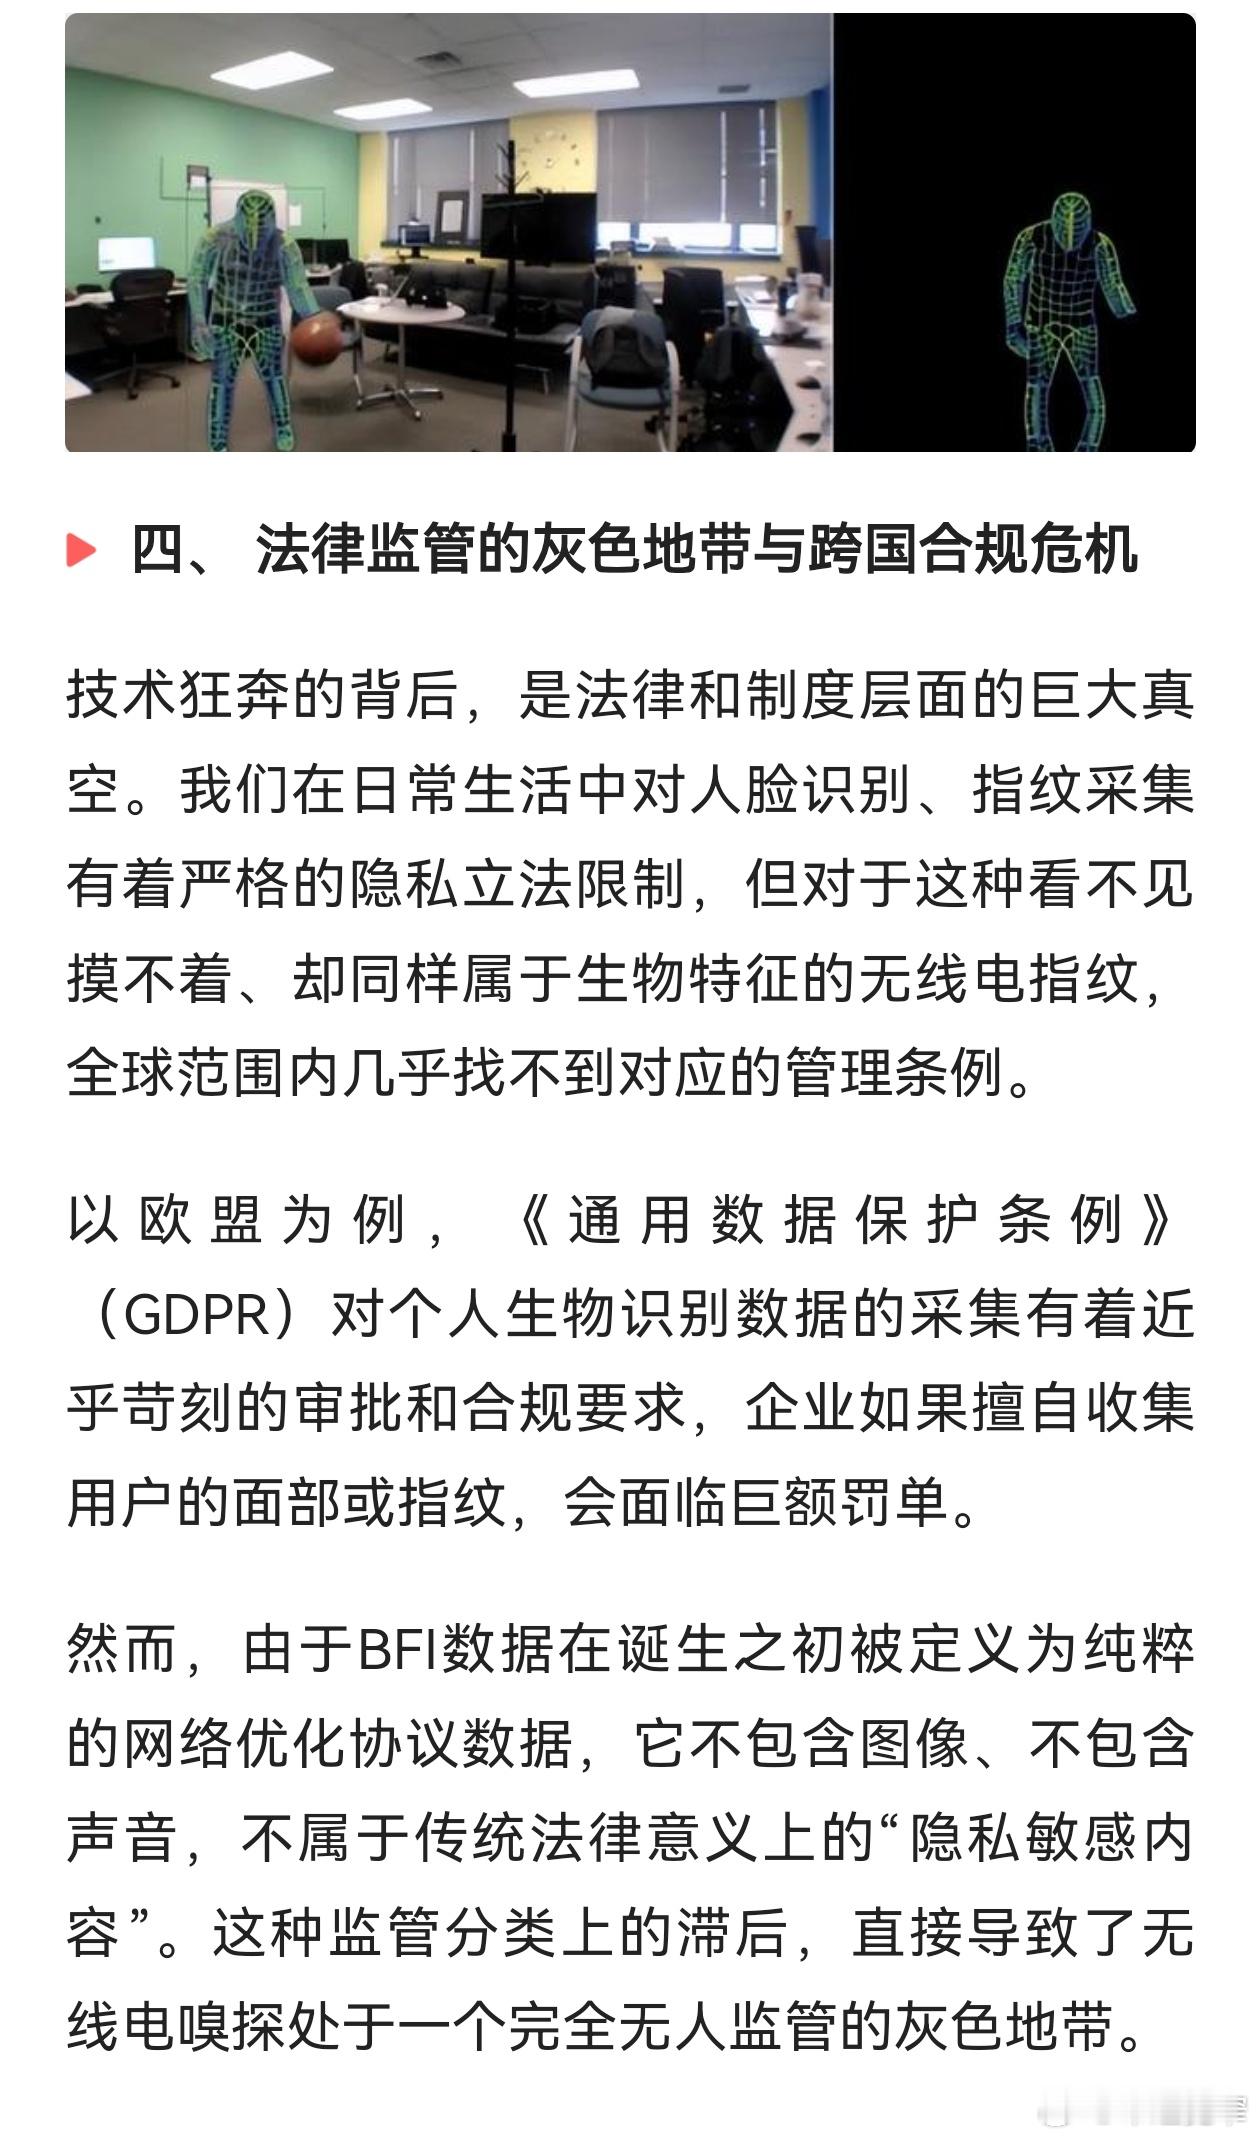
首先是技术真实性。BFI数据,即波束成形反馈信息,确实是WiFi协议中为了优化信号而产生的底层数据,理论上需要通过信道状态信息来描述用户位置或环境变化。学术界也确实有利用WiFi信号进行人体行为识别、身份验证的研究,比如利用CSI(信道状态信息)实现“穿墙感知”,这是目前普适计算领域的真实方向。但文章把实验成果直接等同于“黑客坐在咖啡馆就能破解”,是一种故意的叙事跃升。实验环境与真实场景之间有巨大鸿沟:预设的天线阵列、受控的行走路径、固定场景的训练数据,这些都很难在复杂多变的实际空间中复刻。99.5%的准确率在实验室里可以成立,但放到一个几十人的办公室、有家具遮挡、多径效应明显的空间里,还能不能保持这一水平,存疑。
其次是样本和出处问题。文章引用“197名受试者”和“德国卡尔斯鲁厄理工学院”,却未给出论文标题、发表期刊或任何可查询的索引信息。在“今年5月”这个模糊时间点之外,读者无法追踪原始研究。当然,这可能是通俗写作的简化处理,但对于一项声称能引发全社会隐私危机的研究,严谨的出处是底线。没有出处,那些数字就只能当作“传闻”而不是“事实”来对待。
即使我们假设技术真实存在,法律层面也没有文章渲染得那么“真空”。文章说BFI数据不包含图像、不包含声音,因此不受GDPR约束,这是对生物识别概念的狭义理解。GDPR并未把生物识别数据限定为“图像或声音”。对于能够识别出特定自然人的物理、生理或行为特征的任何数据,只要通过技术处理可以唯一辨识出该人,都可能落入“生物识别数据”的范畴。无线信号的散射特征是否构成“个人特征”,取决于具体场景和识别目的,而不是数据载体本身。因此,如果真有企业擅自采集WiFi信号并识别具体员工身份,这在欧盟很可能面临GDPR的严厉审查。中国的《个人信息保护法》对“生物识别信息”同样采取“一旦泄露易导致人格尊严受损”的审慎标准,并非无力可依。问题不在于“无法可管”,而在于“如何在技术与定义之间快速对号入座”。
更值得讨论的是,文章将“WiFi嗅探”的威胁与商业实践直接挂钩,暗示商场、酒店已经大规模采用。这其实混淆了“能力”与“落地意愿”。基于无线电的身份识别技术目前仍停留在实验和特定安防场景中,成本与可靠性远未达到商用普及的程度。真正在商业环境中已经被广泛使用的,其实是另一种更简单、也更粗糙的MAC地址追踪——即通过探测手机自动发出的探测请求帧来记录设备的物理地址。这种技术早在十多年前就已被用于顾客流量分析,并不需要复杂的AI算法。而随着苹果、安卓系统对MAC地址随机化的推广,这种老派追踪方式正在失效。未来的追踪技术可能确实会向无线感知升级,但目前尚处于早期渗透阶段。
不过,原文的恐惧叙事并非毫无价值。它用夸张的方式提醒了我们一个真实的趋势:当物理遮挡不再有效,隐私保护就只剩下法律和伦理这最后一道防线。过去我们保护的是脸、指纹、声纹,未来我们可能还要保护自己的步态、身形、重心摆动,甚至只是你和路由器之间的那阵电波扰动。这种“无处不在的感知”正在以比法律法规更快的速度演进。今天一个科研团队用WiFi识别人,明天就可能有人用5G毫米波、用超声波、用环境光传感器重建你的房间,而你浑然不知。
因此,这篇评论最有价值的启示不是让我们扔掉路由器,而是促使我们从更深层面思考隐私的边界。面对不可见、不可感的无线感知,个体的自我保护能力几乎为零。我们无法选择不暴露在信号中,就像无法选择不呼吸。这时候,合规的底线不应该建立在“数据是否包含图像或声音”这样陈旧的标准上,而应该回到一个最朴素的原则:未经知情同意、不符合正当目的,任何能够直接或间接识别个人身份的信息采集行为,都应当被法律禁止。技术可以跑得很快,但守护人类尊严的法治不能掉得太远。
总而言之,这篇文章像一剂高浓度的焦虑药。它用耸动的方式提出了一个真切的问题,却用不严谨的细节稀释了客观判断。我们不必因为一篇自媒体文章就去怀疑自家路由器,但也不妨借此机会认真想清楚:当感知技术变得无孔不入,我们究竟愿意放弃多少隐私,来换取那些看似无关紧要的便利?这个问题的答案,才是决定未来社会形态的关键。